

Aéroports : Flare identifie 950 identifiants exposés et 165 systèmes repérables depuis l’extérieur
/Une nouvelle recherche de Flare, spécialiste de la Cyber Threat Intelligence (CTI), révèle comment des informations disponibles publiquement peuvent suffire à cartographier une partie de l’infrastructure IT des opérateurs aéroportuaires.
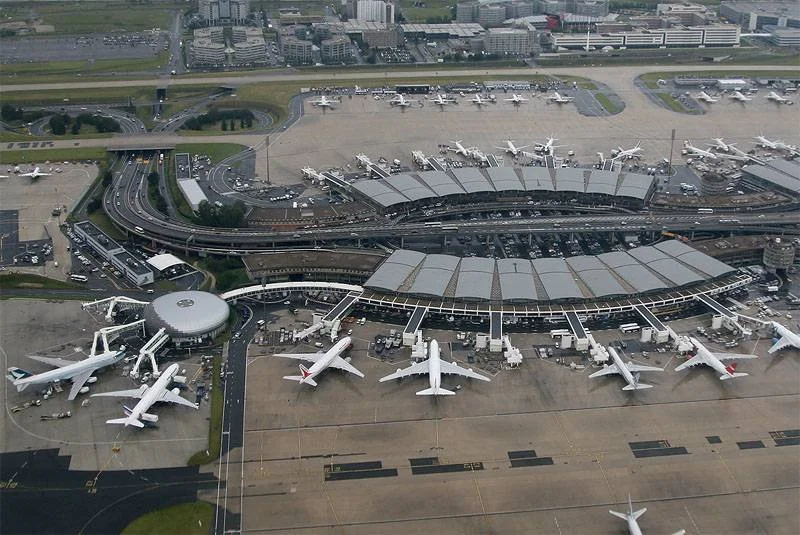
Les grands aéroports sont des cibles de choix pour les terroristes
Si aucun système opérationnel n’a été identifié comme directement accessible depuis Internet, les chercheurs ont en revanche retrouvé 950 identifiants compromis, dont l’un associé à une console d’administration MFA.
Les chercheurs de Flare se sont intéressés à un aspect encore peu étudié de la cybersécurité aéroportuaire: les informations qu’un cybercriminel peut recueillir sur l’infrastructure d’un aéroport sans même chercher à pénétrer son réseau.
En croisant notamment les données issues du DNS passif, les informations relatives aux plages d’adresses IP et les bases d’identifiants compromis, leur analyse, menée en septembre 2026 auprès d’opérateurs aux États-Unis et au Canada, met en évidence plusieurs enseignements :
165 systèmes ont pu être identifiés sur les plages d’adresses de six opérateurs. Leurs noms DNS révèlent notamment l’existence de systèmes liés à l’affichage des vols, à la gestion des badges et des accréditations, à l’automatisation des bâtiments, à la gestion du carburant, aux données météorologiques ou encore à la reconnaissance des plaques d’immatriculation.
L’ensemble des opérateurs étudiés utilisent des noms DNS révélant des informations sur la fonction de certains systèmes. Une analyse de l’ensemble d’une plage d’adresses peut faire apparaître jusqu’à six fois plus de noms qu’une recherche limitée au domaine public de l’organisation.
Sur les trois domaines de messagerie analysés, les chercheurs ont retrouvé 950 enregistrements d’identifiants compromis associés à 253 comptes collaborateurs. Plus de 81% contenaient le secret en clair, tandis que 147 comptes avaient encore été observés au cours des deux dernières années.
Parmi ces données, cinq comptes apparaissent dans des infostealer logs ou des kits de phishing. Le cas le plus sensible concerne un identifiant associé à la console d’administration MFA d’un opérateur, récupéré sur un terminal Windows 11 infecté en avril 2026. Si le compte permet de modifier les politiques d’authentification, les mécanismes d’inscription ou de contournement, sa compromission pourrait remettre en cause le rôle protecteur du MFA pour les autres comptes exposés.
L’analyse du périmètre a également identifié un équipement edge exposé sur Internet dont l’uptime atteignait 2137 jours, soit cinq ans et dix mois sans redémarrage. Si cette durée ne signifie pas nécessairement que l’équipement n’a pas été mis à jour, elle peut constituer un signal à surveiller en matière de maintenance et de gestion des correctifs.
Des systèmes protégés, mais une infrastructure qui reste très lisible
L’étude livre néanmoins un constat rassurant : aucun contrôleur, système de supervision ou autre système opérationnel aéroportuaire n’a été observé comme directement accessible depuis Internet chez les six opérateurs dont l’infrastructure a pu être cartographiée.
Le risque se situe donc moins dans l’exposition directe des systèmes que dans la quantité d’informations qu’il est possible de collecter depuis l’extérieur. Croisées avec les identifiants qui circulent dans l’écosystème cybercriminel, les informations issues du DNS et du périmètre réseau peuvent fournir à un attaquant une cartographie précieuse pour préparer une attaque ciblée.
Méthodologie appliquée pour la recherche
La collecte a été réalisée en septembre 2026 aux États-Unis et au Canada à partir de deux plateformes commerciales de scan Internet et d’un service commercial de DNS passif. L’approche est restée passive : aucune authentification n’a été tentée et aucune vulnérabilité n’a été exploitée. Six opérateurs ont pu être analysés au niveau de leurs plages d’adresses et 3 des 14 domaines de messagerie identifiés ont été étudiés pour l’exposition des credentials.
Les résultats ne doivent donc pas être extrapolés à l’ensemble du secteur aéroportuaire mais sont suffisamment sérieux pour interpeller les responsables des aéroports.
Étude complète disponible ici
À propos de Flare
Flare est une plateforme de Cyber Threat Intelligence (CTI) spécialisée dans la protection des identités numériques. Adoptée par des centaines d’organisations dans le monde, elle aide à prévenir les prises de contrôle de comptes, les attaques par ransomware et les fuites de données résultant de la compromission d’identités humaines ou machines. Grâce à l’une des plus importantes bases de données du marché regroupant stealer logs, forums cybercriminels et identifiants compromis, Flare permet aux entreprises d’identifier rapidement les expositions à risque et d’agir avant qu’elles ne se transforment en incident de sécurité.
Pour plus d’informations, rendez-vous sur le site web